> For the complete documentation index, see [llms.txt](https://navixy.com/docs/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://navixy.com/docs/user/es/guide/account/users-and-roles/restricting-access.md).

# Restringir el acceso

Elija qué objetos, Puntos de interés y geocercas puede ver cada usuario de su cuenta Navixy. Otorgue a cada equipo o cliente acceso solo a sus propios vehículos.

Restringir el acceso permite que el propietario de la cuenta elija qué objetos, puntos de interés y zonas puede ver cada usuario. Úselo cuando varios equipos o clientes compartan una cuenta de Navixy y cada uno trabaje con su propia parte de la flota. Por ejemplo:

* Un despachador regional ve solo los vehículos, depósitos y zonas de entrega de su sucursal.
* Un contratista de servicio ve solo los vehículos que mantiene.
* Un cliente de su servicio de gestión de flotas ve solo sus propios vehículos.

Todo lo demás de la cuenta permanece oculto para el usuario, incluidos los viajes, eventos y reportes de otros objetos. Las restricciones de acceso funcionan junto con [roles](/docs/user/es/guide/account/users-and-roles/role-management.md): el papel decide qué puede hacer un usuario, y los elementos asignados deciden con qué datos trabaja el usuario.

{% hint style="info" %}
**Navegación**

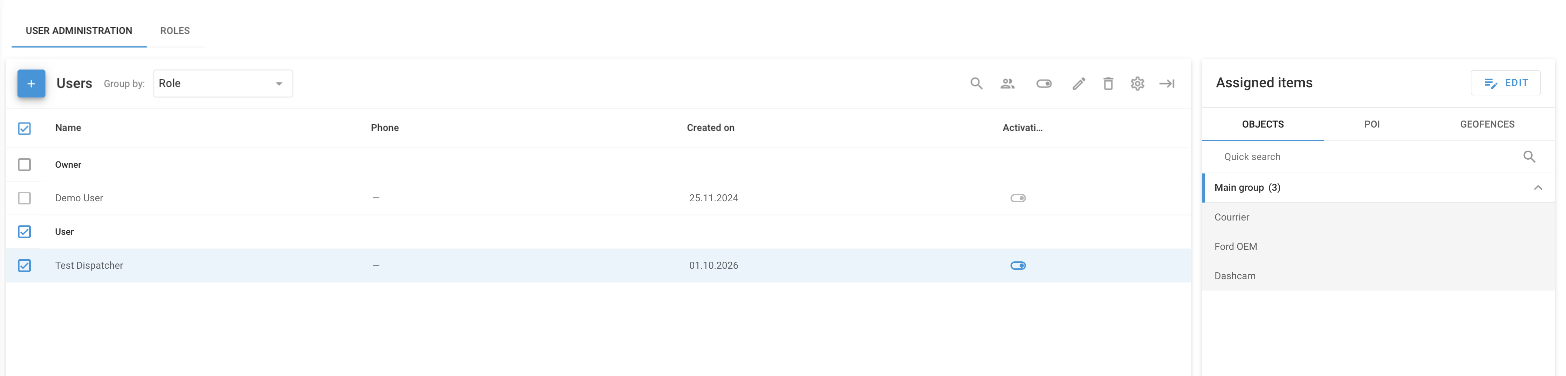
Haga clic en el nombre de su cuenta en la parte superior de la barra lateral y luego haga clic en **Usuarios y roles**. Seleccione un usuario de la lista y use el **Elementos asignados** panel. Solo el propietario de la cuenta puede abrir esta pantalla.
{% endhint %}

<figure><img src="https://1900701122-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F446mKak1zDrGv70ahuYZ%2Fuploads%2Fgit-blob-04ac10a63277f83caaf69b88e005f2b4597a7896%2Fusers-roles-user-administration.png?alt=media" alt="User administration tab. The Users list shows the owner, Demo User, and the user Test Dispatcher. Test Dispatcher is selected, and the Assigned items panel shows its three objects on the Objects tab."><figcaption><p>Usuarios y roles con un usuario seleccionado. El panel Elementos asignados enumera los objetos que el usuario puede ver.</p></figcaption></figure>

## Qué puede ver un usuario

El propietario ve todos los elementos de la cuenta. Un usuario ve solo los elementos que el propietario le asigna. El acceso predeterminado de un usuario nuevo difiere según el tipo de elemento:

| Elemento          | Un usuario nuevo ve         | Elementos agregados a la cuenta después                                       |
| ----------------- | --------------------------- | ----------------------------------------------------------------------------- |
| Objetos           | Ningún objeto               | Ocultos para todos los usuarios hasta que se los asigne.                      |
| Puntos de interés | Todos los puntos de interés | Visible para todo usuario que aún tenga acceso a todos los puntos de interés. |
| Zonas             | Todas las zonas             | Visible para todo usuario que aún tenga acceso a todas las zonas.             |

Los objetos asignados también limitan los datos vinculados a ellos. Un usuario ve solo los viajes, eventos, reportes, reglas, tareas, empleados y vehículos de sus objetos. Las reglas, tareas, empleados y vehículos que no están vinculados a ningún objeto son visibles para todos los usuarios.

Los elementos que crea un usuario, como un punto de interés o una zona, pertenecen a la cuenta. El propietario los ve y el usuario que los creó conserva el acceso a ellos.

## Configurar el acceso de un usuario

Cada usuario inicia sesión con su propio correo electrónico y contraseña y ve solo los elementos asignados.

### Cómo agregar un usuario

Para agregar un usuario, siga estos pasos:

1. En la **Administración de usuarios** pestaña, haga clic en **+**.
2. Ingrese la **Nombre**, **Correo electrónico**, y **Contraseña** del usuario.
3. En **Papel**, seleccione el papel que necesita el usuario.
4. Haga clic en **Guardar**.

Proporcione al usuario el correo electrónico y la contraseña que ingresó. El formulario Nuevo usuario en [Administración de usuarios](/docs/user/es/guide/account/users-and-roles/user-administration.md#how-to-add-a-user) muestra los demás campos.

### Cómo asignar objetos a un usuario

Para asignar objetos a un usuario, siga estos pasos:

1. En el **Usuarios** lista, seleccione al usuario.
2. En el **Elementos asignados** panel, haga clic en **Editar**.
3. En la **Objetos** pestaña, seleccione los objetos que necesita el usuario. Para seleccionar todos los objetos de un grupo, seleccione el grupo.
4. Haga clic en **Guardar**, luego haga clic en **Confirmar**.

<figure><img src="https://1900701122-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F446mKak1zDrGv70ahuYZ%2Fuploads%2Fgit-blob-49fba63d3ba88c042bb52e5da38e698563e44501%2Fusers-roles-assign-objects.png?alt=media" alt="Assigned items panel in edit mode, Objects tab. The objects of Main group are listed with checkboxes, and three objects are selected: Courrier, Ford OEM, and Dashcam."><figcaption><p>Tres objetos seleccionados para el usuario en la pestaña Objetos.</p></figcaption></figure>

{% hint style="info" %}
Seleccionar un grupo asigna los objetos que están en el grupo en ese momento. Cuando agregue un objeto al grupo más tarde, asígnelo al usuario por separado.
{% endhint %}

### Cómo limitar los puntos de interés y las zonas

De forma predeterminada, un usuario ve todos los puntos de interés y todas las zonas de la cuenta. Para mostrarle al usuario solo algunos, siga estos pasos:

1. En el **Usuarios** lista, seleccione al usuario.
2. En el **Elementos asignados** panel, haga clic en **Editar**.
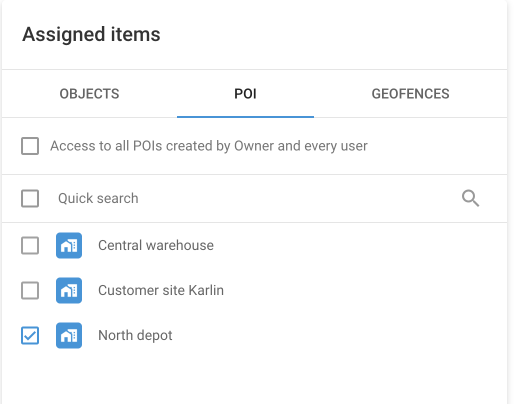
3. En la **Puntos de interés** pestaña, desmarque **Acceso a todos los puntos de interés creados por el Propietario y por cada usuario**, luego seleccione los puntos de interés que necesita el usuario.
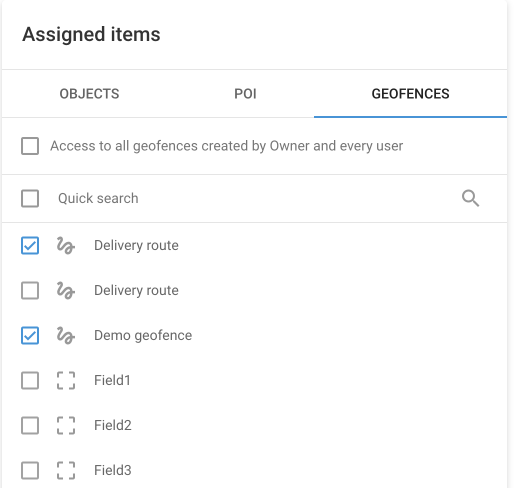
4. En la **Zonas** pestaña, desmarque **Acceso a todas las zonas creadas por el Propietario y por cada usuario**, luego seleccione las zonas que necesita el usuario.
5. Haga clic en **Guardar**, luego haga clic en **Confirmar**.

{% columns %}
{% column %}

<figure><img src="https://1900701122-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F446mKak1zDrGv70ahuYZ%2Fuploads%2Fgit-blob-a59cc59ad97aa39d89c8b22ad040a1a93fdc1220%2Fusers-roles-assign-poi.png?alt=media" alt="POI tab with the Access to all POIs checkbox cleared. Of three POI, only North depot is selected."><figcaption><p>Un punto de interés seleccionado para el usuario.</p></figcaption></figure>
{% endcolumn %}

{% column %}

<figure><img src="https://1900701122-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F446mKak1zDrGv70ahuYZ%2Fuploads%2Fgit-blob-e2071ae00586dc25b23fb2aaef5b04e09fc215fd%2Fusers-roles-assign-geofences.png?alt=media" alt="Geofences tab with the Access to all geofences checkbox cleared. Of six geofences, Delivery route and Demo geofence are selected."><figcaption><p>Dos zonas seleccionadas para el usuario.</p></figcaption></figure>
{% endcolumn %}
{% endcolumns %}

{% hint style="warning" %}
Un usuario con el **Zonas** o **Puntos de interés** permiso puede editar y eliminar cualquier zona o punto de interés que vea. Si ese usuario tiene acceso a todas las zonas o a todos los puntos de interés, esto también incluye los suyos. Limite el acceso del usuario o no otorgue ese permiso en su [papel](/docs/user/es/guide/account/users-and-roles/role-management.md).
{% endhint %}

Puede cambiar objetos, puntos de interés y zonas en una sola edición y guardarlos juntos.

### Cómo comprobar qué ve un usuario

Puede abrir la cuenta de un usuario sin su contraseña. Para comprobar qué ve el usuario, siga estos pasos:

1. En el **Usuarios** lista, coloque el cursor sobre el usuario y haga clic en el **Iniciar sesión como usuario** icono.
2. Haga clic en **Iniciar sesión**.
3. Verifique los objetos, los puntos de interés y las zonas del usuario, por ejemplo, en el **Seguimiento** mapa.
4. Para volver a su cuenta, haga clic en **Volver a la cuenta principal**.

<figure><img src="https://1900701122-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F446mKak1zDrGv70ahuYZ%2Fuploads%2Fgit-blob-723a6932d1d09add4f36dc568af022390b132383%2Fusers-roles-user-view-objects.png?alt=media" alt="Objects list of the user account. Main group contains three objects: Courrier, Dashcam, and Ford OEM."><figcaption><p>El usuario ve solo los tres objetos asignados.</p></figcaption></figure>

## Cambiar y quitar el acceso

* Para cambiar los elementos de un usuario, seleccione al usuario y haga clic en **Editar** en la **Elementos asignados** panel y seleccione o desmarque elementos. Puede cambiar los elementos de un usuario a la vez.
* Para impedir que un usuario inicie sesión por un tiempo, desactive su **Activación** interruptor. Su configuración de acceso permanece.
* Para quitar a un usuario, elimínelo. La mayoría de los elementos que creó permanecen en su cuenta. Consulte [Administración de usuarios](/docs/user/es/guide/account/users-and-roles/user-administration.md#how-to-deactivate-or-delete-a-user).

## Reglas y eventos de usuarios restringidos

Un usuario ve las reglas vinculadas a sus objetos y las reglas que no están vinculadas a ningún objeto. El usuario ve eventos solo de sus objetos.

* Una regla que también abarca objetos ocultos para el usuario es de solo lectura para ese usuario.
* Un usuario con el **Reglas de alertas** permite hacer privada una regla con **Ocultar a otros usuarios**. Usted no ve las reglas privadas y se eliminan junto con el usuario.

## Ver también

* [Administración de usuarios](/docs/user/es/guide/account/users-and-roles/user-administration.md): Agregar, editar, desactivar y eliminar usuarios.
* [Roles](/docs/user/es/guide/account/users-and-roles/role-management.md): Aprenda qué permite cada permiso y hasta qué fecha puede ver el historial un usuario.


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://navixy.com/docs/user/es/guide/account/users-and-roles/restricting-access.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.