> For the complete documentation index, see [llms.txt](https://navixy.com/docs/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://navixy.com/docs/user/ru/guide/account/iot-logic/nodes/output-endpoint-node.md).
# Узел передачи данных
Узел передачи данных передает обработанные данные устройств из потоков IoT Logic внешним системам с помощью Navixy Generic Protocol для стандартизированной доставки данных.
## Технический обзор и возможности
{% columns %}
{% column %}
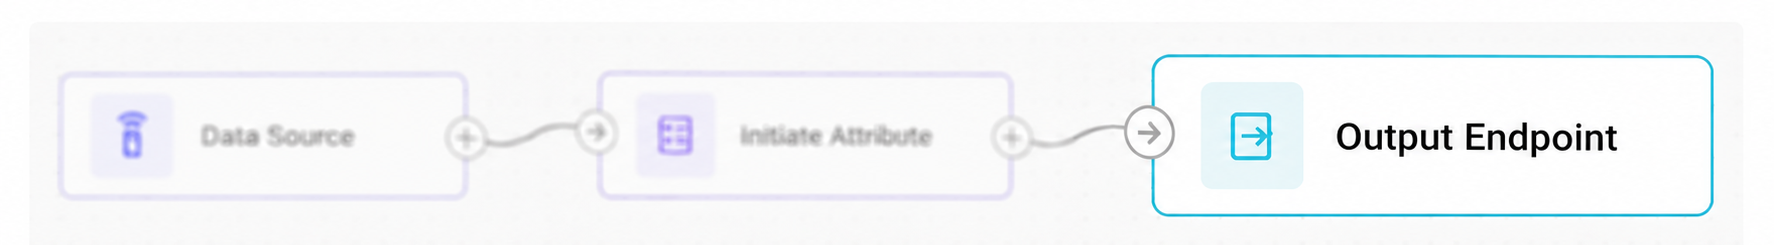
**Узел передачи данных** в потоках IoT Logic выполняет роль компонента передачи данных, определяя, куда отправляются обработанные данные устройства. Его основная функция — привести разнородные данные устройств к единому формату перед передачей во внешние системы или сервисы. Все данные передаются в унифицированном формате, что обеспечивается [Navixy Generic Protocol](https://navixy.com/docs/iot-logic-api/technologies/navixy-generic-protocol.md).
{% endcolumn %}
{% column %}

{% endcolumn %}
{% endcolumns %}
Подробнее о формате, в котором передаются данные, см. [Формат выходных данных](#output-data-format).
### Интеграция с архитектурой потока
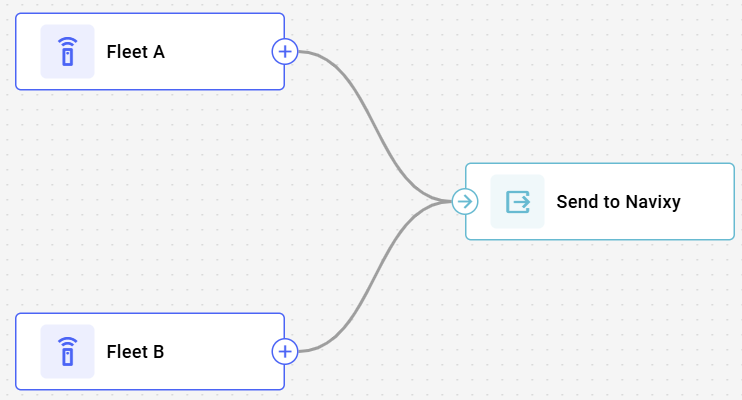
Один поток IoT Logic может содержать несколько выходных узлов, каждый со своей независимой конфигурацией. Такая архитектура обеспечивает:
* Одновременную передачу данных в разные внешние системы
* Обработку нескольких источников данных с разными входными форматами
* Выборочную маршрутизацию данных, которая позволяет гибко организовывать сценарии потока данных
{% hint style="info" %}
Каждый поток должен включать **Узел передачи данных** узлу, настроенному в **Узел передачи данных по умолчанию** режим отправки данных на платформу Navixy. Сохраните соединения между вашими **Источник данных** узлами и этим выходом. Это соединение обеспечивает отправку данных устройства на платформу, открывая возможности мониторинга с помощью инструментов Navixy. Если узел передачи данных Navixy будет удалён, данные с устройств, участвующих в потоке, больше не будут поступать на платформу.
{% endhint %}
### Возможности узла
Этот **Узел передачи данных** узел сам по себе предоставляет:
* **Безопасная передача**: реализует шифрование SSL и механизмы аутентификации для защиты данных при передаче
* **Настраиваемая гарантия доставки**: позволяет выбрать уровень QoS в MQTT, чтобы найти баланс между гарантиями доставки и сетевыми накладными расходами
* **Повторное использование конфигурации**: поддерживает создание профилей конечных точек, которые можно повторно использовать в нескольких потоках, обеспечивая единообразие конфигурации
* **Параллельная обработка**: принимает входные данные из нескольких источников в рамках потока, позволяя передавать их в объединённом виде
* **Выбор версии транспортного протокола**: поддерживает MQTT 3.1.1 и 5.0, чтобы соответствовать различным реализациям брокеров
## Параметры конфигурации
{% columns %}
{% column valign="middle" %}
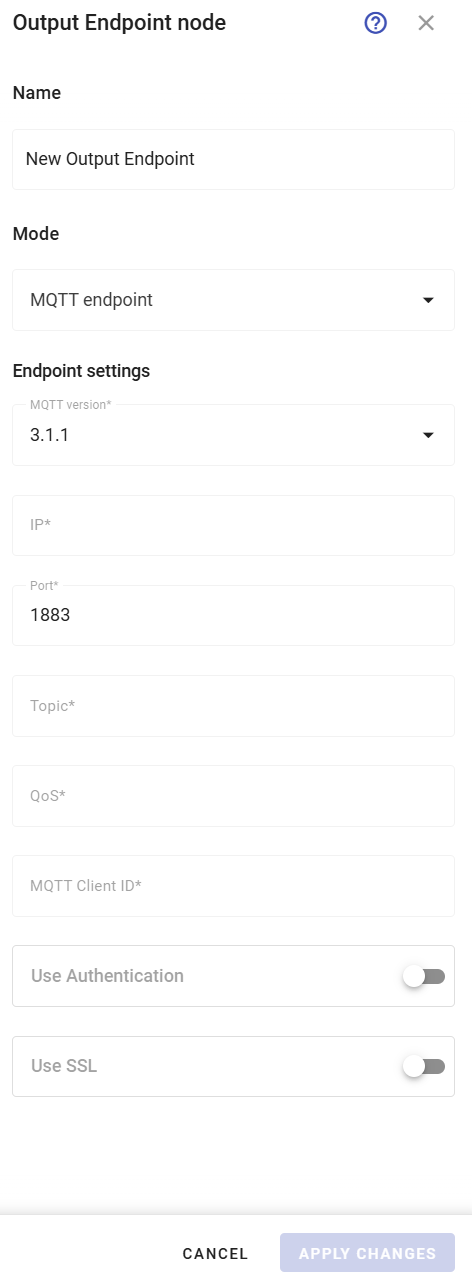
Настройка **узлу передачи данных** определяет, как и куда будут доставляться данные из определённого потока. Каждый параметр конфигурации выполняет свою задачу при обеспечении надёжной передачи данных.
{% endcolumn %}
{% column %}
{% endcolumn %}
{% endcolumns %}
Давайте посмотрим, какие элементы использует этот узел и что можно настраивать при работе с ним:
### Этапы настройки
{% stepper %}
{% step %}
#### Укажите имя узла передачи данных
Введите уникальное, информативное имя для этой конфигурации конечной точки
* Используйте имя, которое поможет вам определить назначение, куда отправляются данные
* Это имя будет отображаться на схеме потока для удобной идентификации
{% endstep %}
{% step %}
#### Выберите режим узла передачи данных
Выберите, какой тип передачи использовать для этой конечной точки
* **Узел передачи данных по умолчанию**: стандартная конфигурация для передачи данных потока на платформу Navixy, которую нельзя редактировать
* **Узел передачи по MQTT**: пользовательская конфигурация, которая использует MQTT в качестве транспорта для отправки данных потока в сторонние системы. Для конкретных параметров конфигурации этого режима см. [MQTT](#mqtt).
Конечная точка **Имя** останется такой, какой вы ввели её на предыдущем шаге. Если вы оставите её без изменений, пока **Режим** установлен в **Узел передачи данных по умолчанию**, она отображается на холсте как **Узел передачи данных по умолчанию**.
{% endstep %}
{% step %}
#### Сохраните конфигурацию
Нажмите **Примените изменения** чтобы завершить создание узла.
{% endstep %}
{% endstepper %}
{% hint style="info" %}
Обязательно подключите соответствующие узлы данных к новому выходу. Иначе он не будет получать данные.
{% endhint %}
### Настройки в зависимости от режима
MQTT
Если вы планируете использовать MQTT-вывод, вам нужно настроить следующие параметры:
1. **Параметры конечной точки**
1. Выберите **Версия MQTT**: 3.1.1 или 5.0.
2. Введите целевой **IP** в формате: *123.123.123.123* или *example.example.com*.
3. Укажите **Порт** номер порта. По умолчанию *1883* используется для стандартного MQTT.
4. Укажите **Тема** в виде тегов, которые будут использоваться для передачи данных.
5. Выберите **QoS** уровень, который определяет логику передачи данных:
1. **QoS 0**: без подтверждения доставки.
2. **QoS 1**: гарантированная доставка с возможным дублированием.
3. **QoS 2**: гарантированная доставка без дублирования.
6. Введите **Идентификатор клиента MQTT**. На принимающей стороне имеется фиксированный список клиентов. В этом поле необходимо указать правильное значение, чтобы данные не были отклонены.
2. **Аутентификация MQTT** (необязательно)
1. Переключите **Использовать аутентификацию** в положение «Вкл.».
2. Введите **Имя пользователя MQTT** и **Пароль MQTT** для принимающей стороны в появившихся полях.
3. **SSL** (необязательно)
1. Переведите переключатель в положение «Вкл.» **Использовать SSL** для защищённых соединений. Это действие автоматически устанавливает порт на 1*883* если его не изменили вручную.
## Формат выходных данных
Основная функция узла — стандартизация формата данных с помощью [Navixy Generic Protocol](https://navixy.com/docs/iot-logic-api/technologies/navixy-generic-protocol.md). Эта стандартизация решает фундаментальную проблему в реализациях IoT: разнообразие протоколов, зависящих от устройства, которые требуют индивидуальной интеграции.
Как правило, каждый тип устройства использует свой формат данных, и принимающим системам требуются отдельные обработчики протоколов. Такой подход экспоненциально увеличивает трудозатраты на разработку и техобслуживание по мере роста парка устройств. IoT Logic решает эту проблему, приводя все данные устройств к стандартизированной структуре JSON независимо от исходного производителя или протокола.
Этот [Navixy Generic Protocol](https://navixy.com/docs/iot-logic-api/technologies/navixy-generic-protocol.md) Характеристики включают стандартизированные поля для идентификации устройства, данных о местоположении, значений телеметрии и метаданных. Этот формат поддерживает двустороннюю связь, позволяя как передавать данные из IoT Logic во внешние системы, так и загружать данные из внешних источников на платформу.
При использовании одного протокола, **Узел передачи данных** узел обеспечивает:
* Единый шаблон интеграции для принимающих систем вместо нескольких обработчиков, зависящих от устройства
* Единая структура данных, которая остаётся одинаковой для всех подключённых устройств
* Сокращение серверных вычислительных затрат за счёт нормализации протокола
* Упрощённое масштабирование при добавлении новых типов устройств в существующие развёртывания
* Возможность двустороннего обмена данными с внешними системами
Узел использует MQTT в качестве транспортного протокола для этой стандартизированной JSON-нагрузки, обеспечивая надёжный и лёгкий механизм передачи, подходящий для IoT-развёртываний.
## Часто задаваемые вопросы
#### Могу ли я подключить несколько источников данных к одному узлу передачи данных?
Да. **Узел передачи данных** узел принимает входные данные из нескольких **Источник данных** узлов одновременно. Все обработанные данные, включая координаты местоположения, идентификаторы устройств, параметры телеметрии и вычисленные атрибуты, сериализуются согласно [Navixy Generic Protocol](https://navixy.com/docs/iot-logic-api/technologies/navixy-generic-protocol.md) характеристикам перед передачей.
#### Что произойдёт, если я изменю конечную точку, которая используется в нескольких потоках?
Конфигурации конечных точек хранятся как повторно используемые ресурсы во всём клиентском аккаунте. Изменения существующей конфигурации конечной точки затрагивают все узлы, ссылающиеся на эту конечную точку во всех потоках. Такое поведение облегчает стандартизацию конфигурации, но требует аккуратного управления изменениями при обновлении параметров конечной точки.
#### Какие практики охраны рекомендуются для продуктивных развёртываний?
Для внедрений, требующих высоких стандартов охраны (здравоохранение, финансы и т. д.), включите SSL и настройте аутентификацию MQTT. Хотя это немного увеличивает накладные расходы протокола, оно обеспечивает необходимую защиту данных при передаче. В стандартных внедрениях следует использовать как минимум уровень QoS 1, чтобы обеспечить подтверждение доставки.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://navixy.com/docs/user/ru/guide/account/iot-logic/nodes/output-endpoint-node.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.